Llevamos meses oyendo hablar de la caducidad de los certificados de Secure Boot y ahora aparece la cara menos amable de esa transición: varios usuarios de Windows 10 y Windows 11 denuncian que su PC se congela por completo poco después de conectarse a Internet.
Con el Administrador de tareas y el Visor de eventos, los propios afectados han señalado a un sospechoso: la tarea programada Secure-Boot-Update. Viene activada por defecto en Windows y no se puede quitar sin consecuencias.
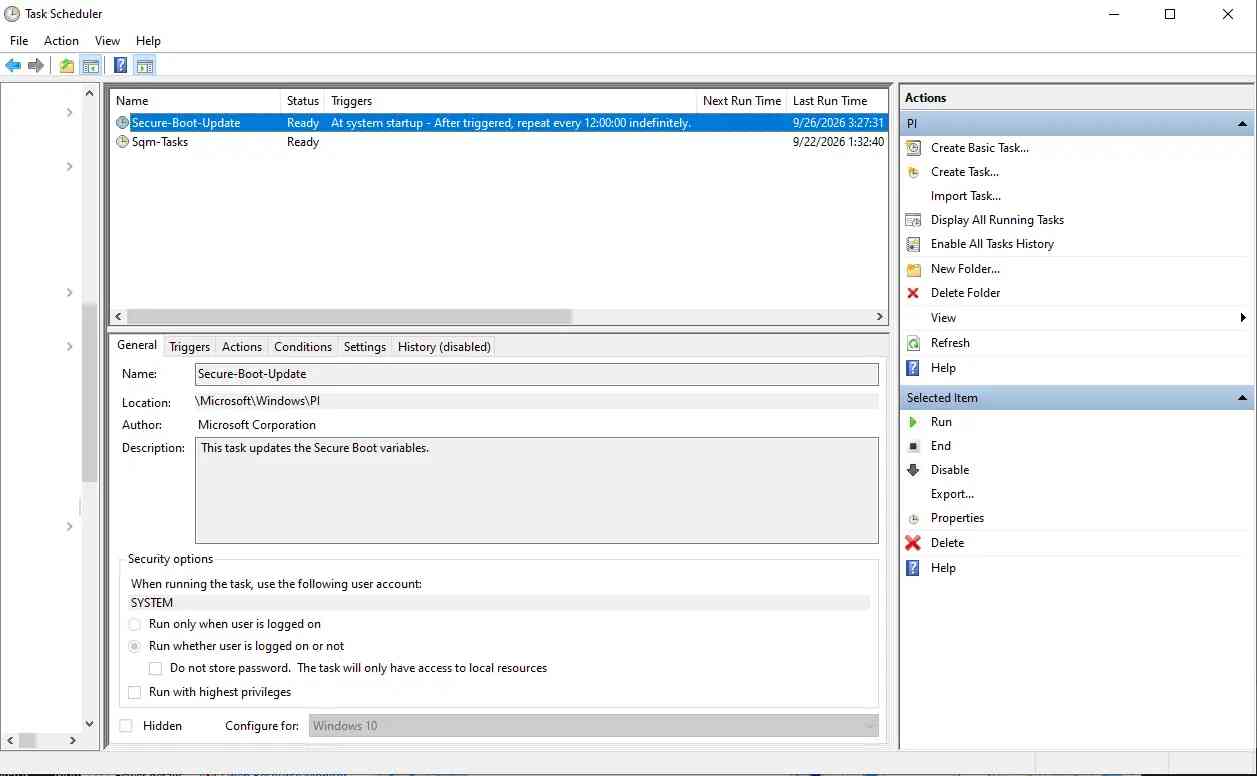
¿Qué tarea de Windows congela el PC al conectarse a Internet?
Secure-Boot-Update se encarga de instalar los nuevos certificados de Secure Boot en coordinación con el firmware UEFI del equipo, y según la guía de Microsoft se ejecuta al arrancar el sistema y cada 12 horas. Si algo falla, Windows registra el error, deja la actualización marcada como pendiente y vuelve a intentarlo en la siguiente ejecución.
El problema parece concentrarse en PC antiguos con firmware UEFI desactualizado. Microsoft reconoce que un firmware no compatible puede dejar el proceso atascado en reintentos, pero no ha confirmado que esos fallos sean los que provocan los cuelgues.
Ese matiz importa. Que el bloqueo coincida con la conexión a Internet no demuestra por sí solo que la tarea sea la culpable, aunque los usuarios que la desactivan aseguran que los cuelgues desaparecen.
Por qué Microsoft está cambiando los certificados de Secure Boot
Microsoft está sustituyendo los certificados de Secure Boot de 2011 por otros de 2023 en equipos con Windows 10 y Windows 11, porque los antiguos empezaron a caducar en junio de 2026. El reparto se hace a través de Windows Update.
Secure Boot comprueba que lo que se carga antes de Windows está firmado por una fuente de confianza, que es justo la puerta que usan los bootkits, así que el cambio no es cosmético. Un equipo sin los certificados nuevos seguirá arrancando y recibiendo actualizaciones normales, pero se quedará fuera de las futuras protecciones del arranque.
Qué hacer si tu PC se congela al conectarse
Desactivar la tarea desde el Programador de tareas (\Microsoft\Windows\PI\Secure-Boot-Update) es el atajo que está usando mucha gente, pero Microsoft advierte de que así se bloquean las actualizaciones de certificados. Antes de llegar a eso, conviene probar lo siguiente:
- Busca una actualización del firmware UEFI (la BIOS) en la web de soporte del fabricante para tu modelo exacto.
- Instala todas las actualizaciones pendientes de Windows Update.
- Revisa el estado en
Seguridad de Windows > Seguridad del dispositivo > Arranque seguro, donde se indica si el hardware o el firmware están bloqueando la actualización de certificados. - Consulta el registro Sistema del Visor de eventos para ver si hay fallos repetidos en la actualización de Secure Boot.
Si los cuelgues siguen y decides desactivar la tarea, que sea algo temporal y solo después de comprobar que ya tienes los certificados nuevos. Y en ningún caso desactives Secure Boot en la BIOS: sería cambiar un problema de estabilidad por uno de seguridad.
El aviso va sobre todo para quien tiene un PC con varios años encima, que es precisamente quien más papeletas tiene de no recibir ya firmware de su fabricante. Microsoft debería confirmar pronto qué está pasando, porque obligar al usuario a elegir entre un PC estable y un arranque protegido no tiene mucho sentido.