La empresa de ciberseguridad Bitdefender recientemente ha descubierto un malware de fábrica en Android el cual viene instalado en miles de dispositivos baratos mucho antes de que nadie los encienda. Lo han llamado Midnight Mimosa y afecta sobre todo a los dispositivos económicos con procesadores MediaTek y a las imitaciones de los modelos caros, como los falsos Galaxy Ultra o iPhone.
Pero el problema de todo esto es que el malware va introducido en la parte del sistema que el usuario no puede modificar. No hace falta descargar nada raro para infectarse, porque el dispositivos ya sale así de su caja.
¿Qué hace el malware de fábrica Midnight Mimosa?
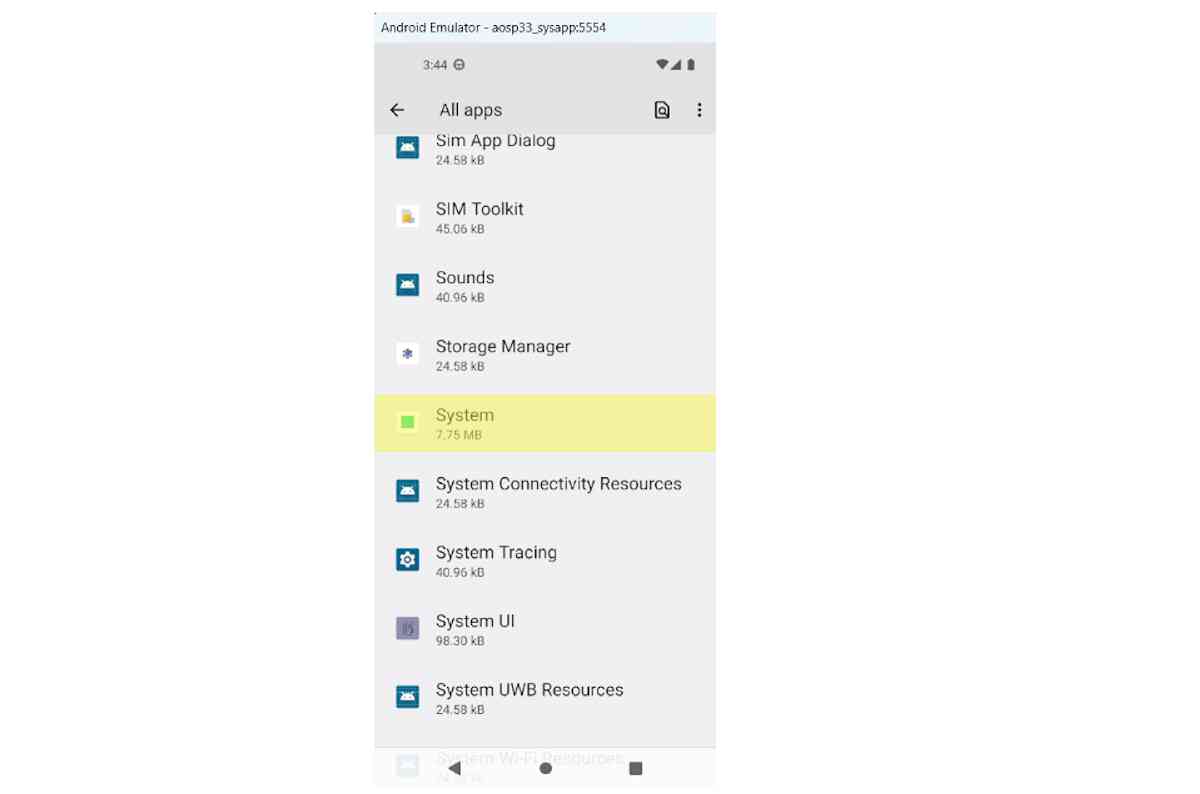
El software se esconde bajo nombres que parecen piezas normales del sistema operativo Android, como «System», y desde ahí instala y borra aplicaciones sin pedirle permiso al usuario. El objetivo principal es ganar dinero con anuncios falsos que se cargan de forma invisible, y en algunos casos, convierte al dispositivo en un punto de paso de tráfico de otros, lo que se conoce como una red zombi.
Ya está en el teléfono antes de que el dueño lo encienda por primera vez, y no se puede desinstalar, explican los investigadores de Bitdefender.
Para que la protección de Google no lo detecte, el malware llega a desactivar la Play Store justo antes de instalar sus aplicaciones y la vuelve a activar después.
También tiene permisos para leer la pantalla, notificaciones y los SMS, cabe mencionar que Bitdefender ha confirmado que no han visto que los atacantes los utilicen, sin embargo, podrían activarlos cuando quieran.
¿Qué móviles y países están afectados?
Se han detectado en miles de dispositivos de más de 150 países durante unos dos años, México, Francia e Italia encabezan la lista, luego esta EE.UU., Alemania, Brasil y España, algo que encaja con la mayoría, ya que se venden en las grandes tiendas online.
Entre los modelos aparecen imitaciones que se presentan como el S25 Ultra, S26 Ultra o el i17 Pro Max, dispositivos que no tienen nada que ver con Samsung ni mucho menos con Apple. En la lista también figuran móviles resistentes de marcas reales y baratas, como el Doogee S200 X y el Cubot KingKong X.
El mismo código publicitario apareció además en 13 aplicaciones de la Play Store, como las apps del tiempo, bloqueo de aplicaciones, notas o lectores QR. Estas no tienen tanto poder como el malware de fábrica, pero muestran anuncios incluso cuando no estás usando el dispositivo, así de potente es.
Cómo protegerte
Si este malware viene de fábrica, la solución está en las manos de los fabricantes y en las tiendas, sin embargo, hay cosas que los usuarios pueden hacer:
- Desconfía de los «Galaxy Ultra» o «iPhone Pro Max» a precio de saldo en tiendas online. Si el precio parece imposible, casi seguro es una imitación.
- Compra en tiendas conocidas y marcas con actualizaciones de seguridad.
- Comprueba si tu móvil está certificado por Google en Play Store > Ajustes > Información > Certificación de Play Protect. Si pone que no lo está, no metas en él tu banco ni tus cuentas importantes.
- Si ya tienes uno de estos móviles, no basta con un antivirus. Quitar el malware exige cambiar el sistema entero o usar herramientas técnicas que no están al alcance de casi nadie.
Esta es una noticia importante a tener en cuenta, ya que un dispositivo de estos acaba en manos de usuarios poco expertos, podrían causarle estragos. Un dispositivo de 80 euros que llega para imitar a uno que cuesta 1.300 euros, casi siempre lo paga alguien, y en este caso, lo pagarás tu con tus datos y tu conexión.