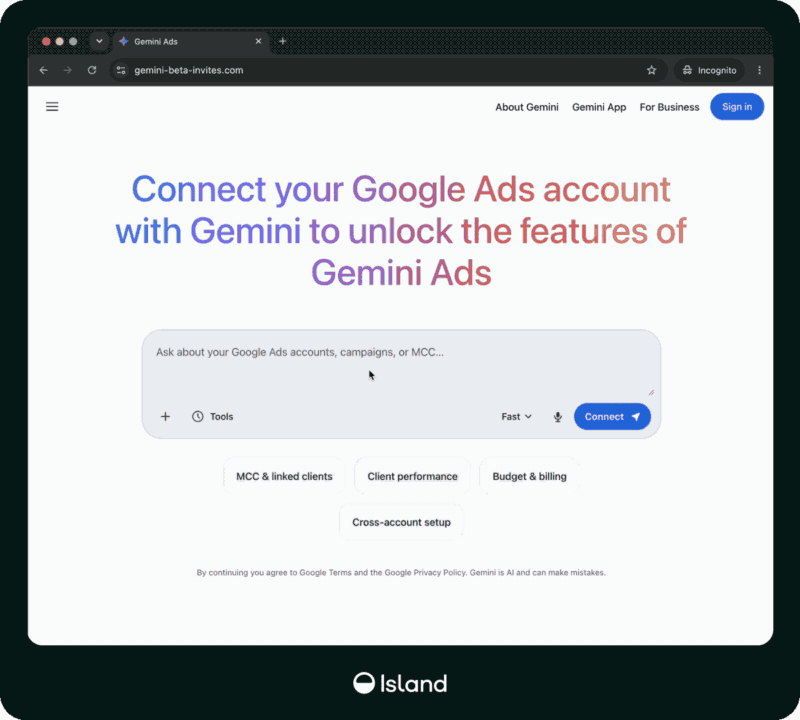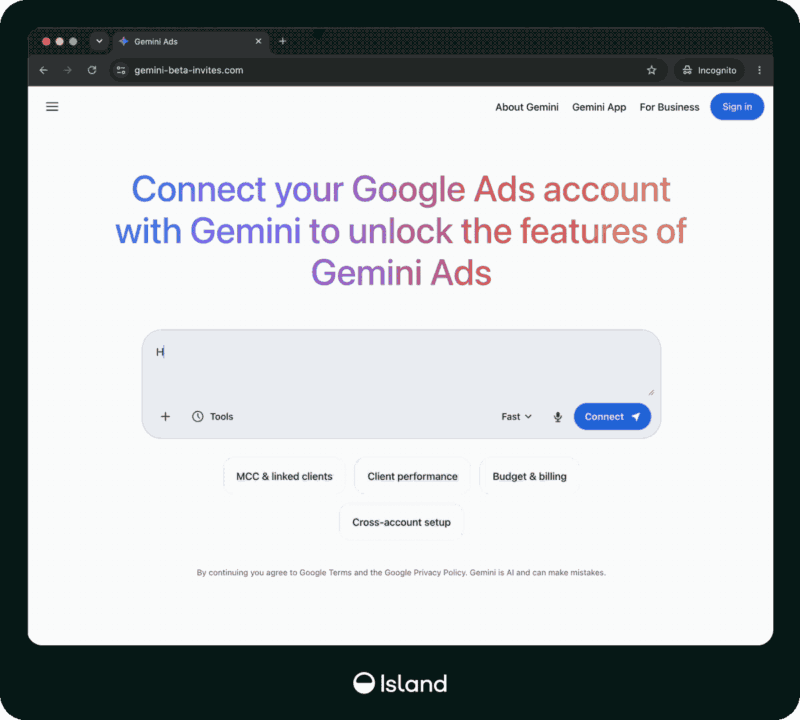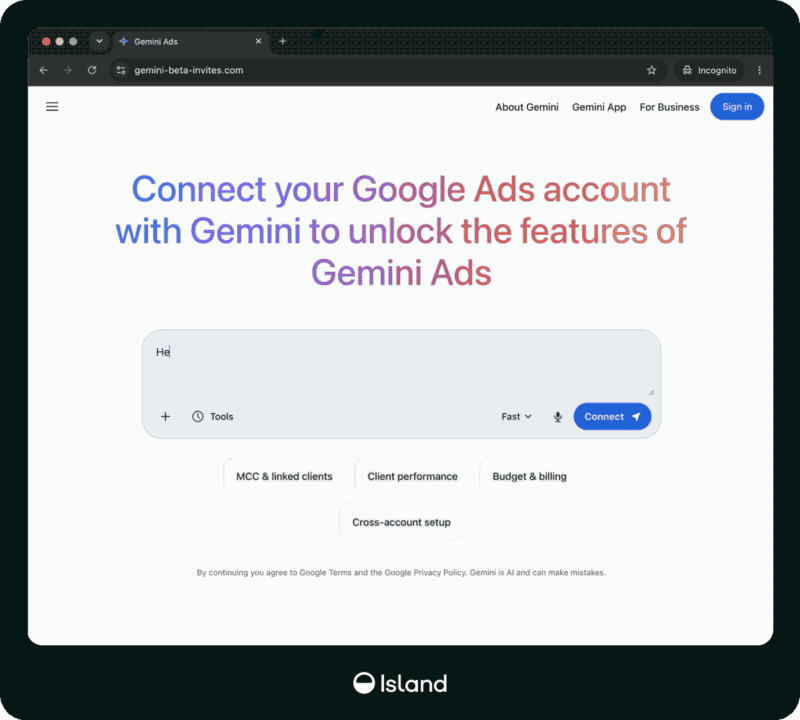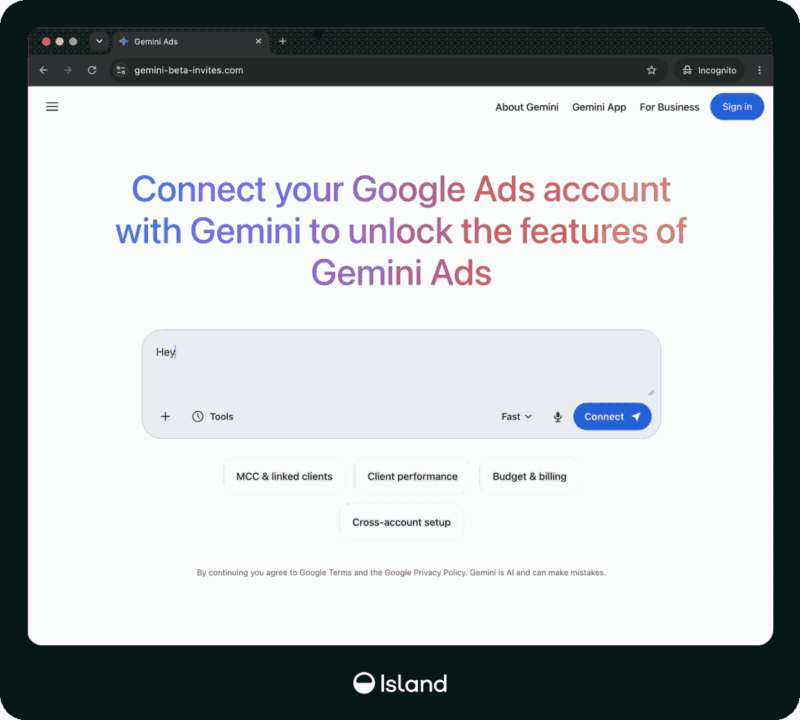
Unos estafadores han montado páginas que imitan a servicios de inteligencia artificial como ChatGPT, Gemini, Claude o Perplexity para robar cuentas, y la trampa está en el botón que te invita a conectar tu cuenta. Al pulsarlo aparece una ventana falsa de Google dibujada dentro de la propia página, con su candado y la dirección accounts.google.com, aunque en realidad sigues en la web de los estafadores.
Lo ha descubierto Island, una empresa de ciberseguridad, que publicó su investigación el 6 de octubre. Esta técnica se conoce como navegador dentro del navegador, y los atacantes ya han usado hasta Muse, el asistente de IA que Meta presentó el 8 de septiembre: ocho días después ya tenían montada una web falsa con su nombre.
¿Cómo funciona la ventana falsa de Google?
La ventana se adapta al sistema de quien entra, ya sea Windows, Mac, iPhone o Android, e imita hasta el modo oscuro y los detalles de Safari o Chrome, así que a simple vista parece una ventana de inicio de sesión auténtica.
Una página puede dibujar una barra de direcciones, un icono de candado, una pestaña del navegador, un código QR o un aviso de seguridad. No puede cambiar el origen real del navegador, advierten los investigadores de Island.
Detrás hay una persona vigilando en directo, que puede decirte que la contraseña está mal para que la escribas otra vez, guardarse cada intento y pedirte el código que te llega por SMS o una aprobación en el móvil hasta conseguir entrar. Island ha contado cientos de víctimas, y la campaña seguía activa cuando publicó su informe.
Cómo saber si la ventana es falsa
Hay varias pistas sencillas que delatan el engaño:
- Intenta arrastrar la ventana fuera del navegador o cambiarle el tamaño. Si no puedes, es falsa.
- Mira la barra de direcciones de tu navegador, la de arriba del todo, y no la que aparece dentro de la página.
- Si usas un gestor de contraseñas y no rellena tus datos solo, desconfía, porque únicamente lo hace en la web auténtica.
- Activa las llaves de acceso en tu cuenta de Google, que te dejan entrar con la huella o el PIN del móvil y no funcionan en una web falsa.
¿A quién buscan y por qué?
El objetivo principal son empleados de agencias de publicidad y responsables de cuentas de anuncios, porque esas cuentas tienen una tarjeta asociada y un presupuesto aprobado, y a veces dan acceso a los anuncios de varios clientes. Con ellas los delincuentes pueden lanzar sus propias campañas con dinero ajeno o vender la cuenta, y según la empresa de seguridad Mimecast una cuenta de Google Ads se vende por entre 200 y 270 dólares en Telegram.
La misma trampa se usa también con falsas ofertas de trabajo de marcas como Tesla, Nike o Louis Vuitton y con supuestas devoluciones de dinero. Recuperar una cuenta robada puede llevar semanas o meses, porque los atacantes suelen añadir a sus propios administradores y quitarle permisos al dueño.
Ya contamos en mayo cómo usaban enlaces de ChatGPT para colar virus, y esto va en la misma línea: el nombre de una IA famosa da confianza, que es justo lo que buscan los estafadores. Mi consejo es sencillo: si una web te pide conectar tu cuenta de Google para probar una herramienta de IA, entra antes en la web oficial de esa empresa y comprueba que la herramienta existe.